
Hoe het begon: iBewustzijn vanuit VNG en BZK in 2014
Informatiebeveiligingsopleidingen begonnen zo’n 15 jaar geleden binnen de overheid met het initiatief iBewustzijn als antwoord op de risico’s van steeds vaker plaatsonafhankelijk werken, het gebruik van verschillende apparaten en de opkomst van online diensten. Het was een initiatief van de Taskforce Bestuur en Informatieveiligheid Dienstverlening (BID) en het ministerie van Binnenlandse Zaken en Koninkrijksrelaties (BZK).
Met de campagne iBewustzijn Overheid wilden gemeenten, provincies, waterschappen, de Rijksoverheid en ZBO’s hun medewerkers stimuleren en ondersteunen in het ontwikkelen van bewustzijn rondom informatieveiligheid. Gedurende 2014 en 2015 werd iBewustzijn gefaseerd onder de aandacht gebracht.
De e-learnings die vanuit de VNG Academy werden aangeboden, duurden per stuk zo’n 45 minuten. Al snel ontstonden er commerciële aanbieders die vergelijkbare e-learningreeksen aanboden.
Nu, zo’n 15 jaar later, is het aanbod sterk doorontwikkeld. Er zijn tal van aanbieders van e-learnings en online leeromgevingen, vaak gecombineerd met phishingplatformen. De effectiviteit van dit individuele online leren blijkt echter achter te blijven bij de wensen van veel CISO’s, privacy officers en HR-opleidingsverantwoordelijken. De meeste organisaties die trainen met traditionele e-learnings zien een deelnamepercentage van onder de 20%. Een groot deel van de medewerkers geeft bovendien aan puur door de modules heen te klikken om aan de verplichte compliance-eisen te voldoen.
Dat is niet zo vreemd: deze manier van leren is voor de meeste mensen simpelweg niet aantrekkelijk. Mensen leren nou eenmaal liever van én met elkaar.
Nieuwe methode: serieus leuk samen leren
Sinds 2018 is Brooklyn Partners met vele gemeenten en andere (semi-)overheidsinstellingen een ander leerpad ingeslagen, waarbij samen leren op een serieus leuke manier de kern vormt. De focus wordt hierbij niet bepaald door een generiek lespakket, maar op basis van een grondige risicoanalyse inclusief een continue Plan-Do-Check-Act (PDCA) cyclus.
Afdelingen trainen op de belangrijkste dreigingen
Het eerste product binnen deze aanpak was de Social Hack Training: een interactieve social engineering training waarin medewerkers worden getraind op herkenning van phishing, voice phishing, factuurfraude, accountovername (Account Takeover / ATO) en vele andere aanvalsvormen door hackers. Inmiddels zijn er honderden van deze trainingen gegeven aan afdelingen en doelgroepen waar de risico’s het grootst zijn.
Organisatiebreed interactief leren, zonder e-learning
Interactieve groepsactiviteiten blijken enorm veel enthousiasme op te wekken. Zo kennen veel informatiebeveiligings- en privacyexperts de Cyber Escaperoom, waarin medewerkers samen fysiek of digitaal aan de slag gaan. De Cyber Escaperoom van Brooklyn Partners is bijzonder populair door de personificatie, de hoge schaalbaarheid en de gezonde competitie die ontstaat tussen teams. Ook andere groepsgeoriënteerde vormen, zoals de Keynote AI-Reality Check en de Phishing Meldcompetitie, worden zeer goed ontvangen. Ook de fysiek Cybersecurity Truck van Escape Room Mobiel is nog steeds onverminderd populair.
Nieuwste vorm van samen leren: leren van collega’s
Met het oprichten van ‘communities’ wordt wederom een bewezen nieuwe leermethode toegepast binnen informatiebeveiliging en privacy. Vanaf 2022 gingen de eerste (semi-)overheidsorganisaties hiermee aan de slag: intrinsiek gemotiveerde medewerkers worden opgeleid tot informatieveiligheidsambassadeurs. Zij trainen op hun beurt hun eigen directe collega’s.
Zo wordt bijvoorbeeld tijdens de weekstart of het periodieke teamoverleg korte privacy- en security-onderwerpen besproken. Dit gebeurt aan de hand van behapbare content, ontwikkeld door Brooklyn Partners in nauwe samenwerking met de verantwoordelijken voor bewustzijn, gedrag en cultuur. Leren van een collega of bekende is vele malen effectiever dan het individueel doorlopen van een online e-learning. Een belangrijk bijeffect: medewerkers weten elkaar na afloop veel sneller te vinden bij vragen, twijfels of potentiële datalekken.
Wat is het effect van samen leren?
Samen leren krijgt in de praktijk op verschillende manieren vorm: van 1-op-1 initiatieven (peer-to-peer en ambassadeurs) tot interactieve teamtrainingen en gamification. Het bundelen van deze werkvormen levert een bewezen krachtig effect op voor de gehele organisatie.
1. Leereffectiviteit
- Hogere leergierigheid: Omdat de werkvormen interactief en uitdagend zijn, staan medewerkers open voor nieuwe kennis in plaats van dat het aanvoelt als een verplichte taak.
- Betere focus en betrokkenheid: Actieve participatie zorgt ervoor dat medewerkers hun aandacht erbij houden en de stof daadwerkelijk verwerken.
- Op maat en op niveau: Groepssessies en ambassadeurs-acties maken het mogelijk om specifiek in te gaan op de unieke uitdagingen van een afdeling (zoals Financiën en Burgerzaken).
2. Organisatiecultuur
- Kansen voor tweewegcommunicatie: Medewerkers consumeren niet alleen passief informatie, maar stellen vragen, maken opmerkingen en brengen eigen praktijksituaties in.
- Kennis en ervaringen delen: Collega’s leren rechtstreeks van elkaars fouten én successen, wat de algehele veiligheidscultuur binnen het team versterkt.
- Sterker intern netwerk: Medewerkers bouwen onderling een vertrouwensband op. Bij vragen, verdachte situaties of een potentieel datalek weten collega’s de ambassadeur of Privacy/Security Officer direct te vinden.
3. Praktische uitvoerbaarheid
- Toegankelijker en makkelijker: Korte, terugkerende leermomenten integreren soepeler in de dagelijkse werkdag dan een lange, passieve e-learningmodule.
- Serieus leuk: Veiligheid hoeft niet droog of angstaanjagend te zijn; door het leuk en interactief te maken, blijft kennis beter hangen en groeit de intrinsieke motivatie.
Door deze unieke combinatie van een verhoogde leereffectiviteit, een versterkte cultuur en een eenvoudige inpassing in het dagelijks werk, verandert informatieveiligheid van een verplicht nummertje in een gedragen, organisatiebrede kracht.
De theorie: Waarom samen leren werkt volgens de Leer-cyclus van Kolb
Dat traditionele e-learnings vaak hun doel voorbijschieten, is ook vanuit de onderwijskunde en psychologie eenvoudig te verklaren. Veel e-learnings focussen namelijk vrijwel uitsluitend op het overdragen van theorie en concepten. Volgens de bekende leertheorie van David Kolb ontstaat een effectief en duurzaam leerproces echter pas wanneer een lerende vier opeenvolgende fasen doorloopt.
Waar individuele e-learning de cyclus onderbreekt, doorloopt de methode van samen leren juist de volledige Kolb-cyclus:
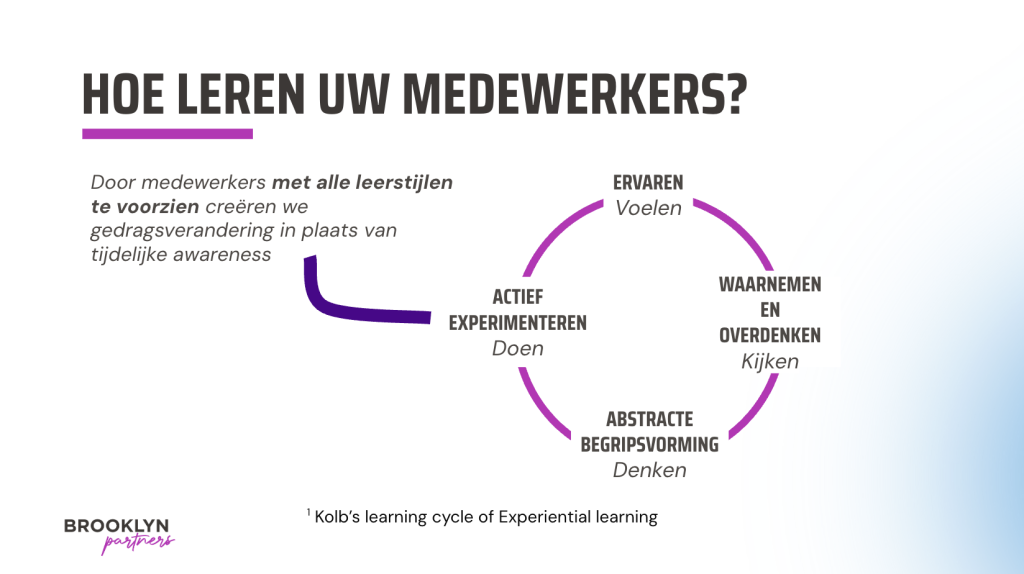
1. Concrete Ervaring (Doen & Voelen)
Leren begint volgens Kolb bij een concrete ervaring. In plaats van het lezen van regels op een scherm, stappen medewerkers in een Cyber Escaperoom of worden ze uitgedaagd tijdens een Social Hack Training. Ze voelen de druk van een cyberaanval of zien hoe gemakkelijk men verleid wordt om op een phishinglink te klikken. Dit creëert een echte, emotionele en herkenbare leermoment.
2. Waarnemen en Overdenken (kijken & terugzien)
Na een interactieve sessie of tijdens de weekstart onder leiding van een ambassadeur, kijken collega’s samen terug op de ervaring. Wat gebeurde er precies? Waarom trapten we erin? Welke twijfels ontstonden er? Door het gesprek aan te gaan en te reflecteren op elkaars handelen, ontstaat het inzicht dat informatieveiligheid iedereen aangaat en dat fouten maken menselijk is.
3. Abstracte Begripsvorming (benken & begrijpen)
In deze fase trekken medewerkers samen conclusies en koppelen ze hun reflectie aan de spelregels van de organisatie. De theorie (wat is een veilig wachtwoord, hoe herken ik een nepmail, wat is een datalek?) wordt niet als een losstaand voorschrift gepresenteerd, maar krijgt betekenis doordat het direct de logische oplossing is voor de zojuist opgedane ervaring.
4. Actief Experimenteren (beslissen & toepassen)
Ten slotte passen medewerkers hun nieuwe inzichten toe op de dagelijkse werkvorm. Ze letten actiever op, testen verdachte mails en durven vragen te stellen aan collega’s of de Security Officer. Zodra zij in de praktijk weer een nieuwe situatie meemaken, start de cyclus opnieuw op een hoger niveau.
Waarom e-learning hier vastloopt
Klassieke e-learnings beginnen én eindigen vaak in fase 3 (Abstracte Begripsvorming): het lezen van theorie en het maken van een meerkeuzetoets. Omdat de emotionele en sociale ervaring (fase 1) én de dialoog en reflectie met collega’s (fase 2) ontbreken, beklijft de kennis niet en verandert het gedrag op de werkvloer nauwelijks. Pas door te kiezen voor samen leren wordt de volledige cyclus doorlopen en ontstaat er een duurzame gedragsverandering.
Overzicht van de verschillen tussen traditionele e-learning en samen leren
De belangrijkste verschillen tussen (traditionele) e-learning en het samen leren-model van Brooklyn Partners zijn helder weer te geven in een tabel:
| Eigenschap | E-learning | Samen leren (Brooklyn Partners) |
| Inhoud & focus | Generiek, gestandaardiseerd aanbod | Op maat, gebaseerd op risicoanalyse & PDCA-cyclus |
| Leervorm | Individueel, passief achter een scherm | Interactief, in groepen (Escaperoom, Social Hacks, AI-Reality) |
| Rol van collega’s | Geen interactie | Leren van ambassadeurs op de eigen afdeling (Peer-to-peer) |
| Betrokkenheid & deelname | Vaak onder de 20% (“snellen-en-klikken”) | Hoge intrinsieke motivatie en actieve participatie |
| Communicatie | Eenrichtingsverkeer (informatie zenden) | Tweeweg- of groepscommunicatie (vragen stellen, situaties delen) |
| Effect op veiligheidscultuur | Aanvinken van compliance-eisen | Bouwen aan een hecht netwerk waarin men elkaar snel vindt |
| Inpassing in werkdag | Lange, eenmalige modules (~45 min) | Korte, terugkerende leermomenten (bijv. tijdens weekstart) of Intensief met praktijk training |
Conclusie: van verplicht vinkje naar een levendige veiligheidscultuur
De tijd van passieve e-learnings en verplichte vinkjes ligt achter ons. Waar e-learning medewerkers isoleert achter hun scherm, brengt samen leren teams juist dichter bij elkaar. Door in te zetten op interactie, herkenbare praktijksituaties en ambassadeurs op de werkvloer, verandert informatieveiligheid van ‘moetje’ naar een gezamenlijke verantwoordelijkheid.
Wil jij binnen jouw organisatie ook de overstap maken van individuele e-learnings naar een actieve, effectieve leercultuur? Neem contact op met Brooklyn Partners en ontdek hoe we samen leren serieus leuk maken.